


Reti LAN per sistemi integrati: far convivere AV, controllo, Wi-Fi e servizi IP
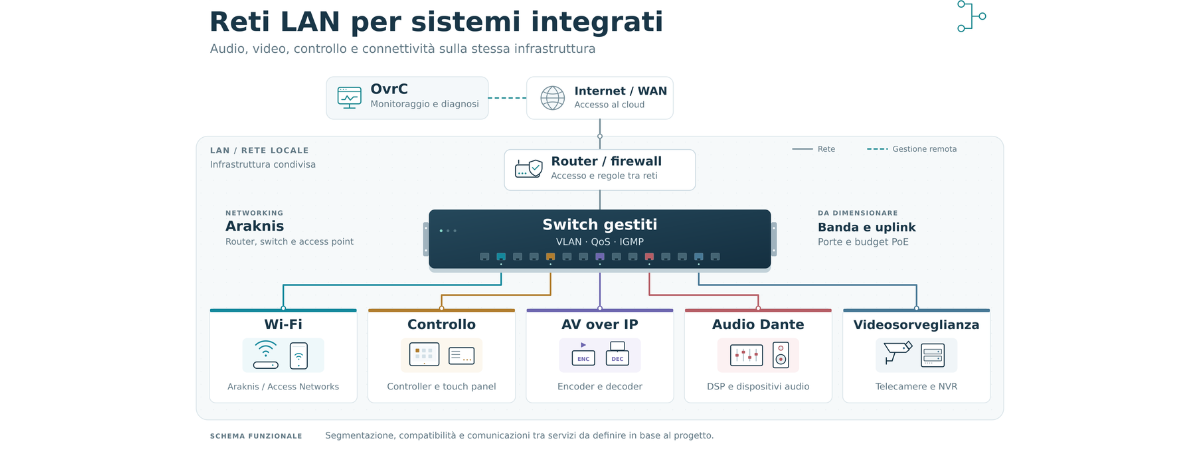
La criticità di una rete destinata a un sistema integrato non consiste più soltanto nel collegare tutti i dispositivi. Il problema è garantire che audio, video, controllo, videosorveglianza, Wi-Fi e servizi informatici possano utilizzare la stessa infrastruttura mantenendo prestazioni prevedibili, comunicazioni controllate e possibilità di diagnosi.
Un display che non riceve il contenuto, un processore audio che perde la sincronizzazione o un touchscreen che non individua il controller possono dipendere da cause differenti: un endpoint guasto, una configurazione IP errata, una regola tra VLAN, un uplink congestionato oppure una gestione non corretta del multicast.
Il progetto della rete deve quindi rispondere fin dall’inizio ad alcune domande:
- quali servizi devono rimanere separati;
- quali dispositivi devono comunicare tra loro;
- quale traffico attraverserà gli uplink;
- quali funzioni devono continuare a operare senza connessione Internet;
- come verrà diagnosticato un guasto;
- quali dati serviranno per intervenire a distanza;
- come potrà essere ampliato o replicato l’impianto.
Tre scenari mostrano come queste decisioni cambino in funzione dell’applicazione: una struttura ricettiva distribuita su più aree o sedi, un sistema di digital signage con molti endpoint e un auditorium nel quale convivono audio di rete, controllo e video.
La segmentazione deve seguire le funzioni dell’impianto
La creazione delle VLAN non dovrebbe partire dal numero dei dispositivi o dai marchi utilizzati. Dovrebbe seguire la funzione dei sistemi, il livello di affidabilità richiesto e le comunicazioni necessarie.
Lo standard IEEE 802.1Q consente di creare reti virtuali separate sulla stessa infrastruttura fisica. In un progetto integrato possono essere previste VLAN differenti per gestione, controllo, audio video, videosorveglianza, dispositivi IoT, utenti e accesso ospiti.
La separazione, tuttavia, è utile soltanto se accompagnata da una matrice delle comunicazioni. Per ogni applicazione occorre stabilire:
- quali dispositivi iniziano la comunicazione;
- quali porte e protocolli utilizzano;
- se il traffico è unicast, broadcast o multicast;
- se sono presenti servizi di discovery;
- quali comunicazioni devono attraversare il router;
- quali servizi devono restare confinati nella propria VLAN.
Protocolli come mDNS, Bonjour o SSDP normalmente non attraversano automaticamente le sottoreti. Un’applicazione può quindi raggiungere l’indirizzo IP del dispositivo ma non rilevarlo durante la ricerca automatica. Aprire indiscriminatamente le comunicazioni tra tutte le VLAN risolve apparentemente il problema, ma annulla la segmentazione e rende meno controllabile l’infrastruttura.
La verifica deve essere eseguita per ogni sistema, configurando solo i gateway di discovery, i reflector o le regole necessarie. La rete deve consentire le comunicazioni previste dal progetto, non qualsiasi comunicazione.
Scenario 1: hotel, wellness e strutture multisede
In una struttura ricettiva possono convivere rete ospiti, postazioni amministrative, audio multiroom, digital signage, controllo delle sale, telecamere, sistemi di accesso e dispositivi IoT. In alcuni casi lo stesso integratore deve gestire più edifici o replicare una configurazione in sedi differenti.
La difficoltà non dipende soltanto dal numero degli apparati. Questi servizi hanno requisiti e responsabilità diverse. La rete ospiti deve fornire accesso a Internet senza raggiungere i sistemi interni. Le postazioni amministrative devono comunicare con i servizi aziendali. Il sistema audio deve continuare a funzionare anche se cade il collegamento WAN. Telecamere e controllo accessi richiedono regole specifiche e non dovrebbero condividere liberamente la stessa sottorete dei dispositivi personali.
Quali sistemi separare
Una possibile suddivisione può comprendere:
- infrastruttura di gestione;
- rete amministrativa;
- Wi-Fi ospiti;
- audio video e digital signage;
- automazione e controllo;
- videosorveglianza;
- dispositivi IoT;
- telefonia o servizi voce, se presenti.
Non è necessario creare una VLAN per ogni tipologia di prodotto. Un’eccessiva frammentazione aumenta il numero delle regole e delle dipendenze da documentare. La separazione deve rispondere a esigenze di sicurezza, contenimento del traffico, responsabilità operative o prestazioni.
Se audio, controllo e digital signage devono scambiarsi informazioni, le comunicazioni vanno definite prima della configurazione del firewall. Ad esempio, il sistema di controllo può dover raggiungere amplificatori, player e display, mentre questi apparati potrebbero non avere motivo di iniziare connessioni verso la rete amministrativa.
Araknis e OvrC in una struttura distribuita
In questo scenario, una rete basata su Araknis Networks permette di coordinare router, switch e access point all’interno di un’architettura predisposta per la gestione remota tramite OvrC.
Il rapporto tra i due elementi deve però essere chiaro. Araknis costruisce l’infrastruttura attraverso cui comunicano i servizi; OvrC fornisce gli strumenti per verificarne lo stato, configurare i dispositivi compatibili, ricevere notifiche e raccogliere informazioni utili alla diagnosi.
L’integrazione tra hardware e piattaforma può ridurre i tempi necessari per raggiungere un apparato, individuare la porta interessata o controllare la disponibilità di un aggiornamento. Non sostituisce, tuttavia, il progetto delle VLAN, il dimensionamento degli uplink o la documentazione delle regole.
Prima di scegliere i componenti occorre verificare:
- numero di porte cablate richieste in ogni area;
- budget PoE complessivo e per singola porta;
- capacità degli uplink tra gli armadi;
- numero e comportamento dei client wireless;
- necessità di porte multigigabit;
- supporto delle funzioni VLAN, QoS e multicast richieste;
- possibilità di sostituire o aggiungere dispositivi senza modificare l’intera architettura.
Nei progetti wireless con maggiore densità di client, ampie superfici o condizioni radio complesse, Access Networks può essere valutata per la gestione centralizzata degli access point e l’ottimizzazione della copertura. La scelta tra Araknis e Access Networks non dipende soltanto dalla superficie dell’edificio: densità, interferenze, modalità di roaming, backhaul cablato e alimentazione PoE incidono direttamente sul risultato.
Cosa deve funzionare senza Internet
Molti dispositivi utilizzano servizi cloud per configurazione, licenze, contenuti o monitoraggio. Questo non significa che le funzioni essenziali dell’edificio possano dipendere interamente dalla disponibilità della WAN.
Prima della consegna è opportuno verificare cosa accade quando il collegamento Internet viene disconnesso:
- l’audio locale continua a essere riprodotto;
- i comandi principali rimangono disponibili;
- gli scenari di sala possono ancora essere richiamati;
- i contenuti già memorizzati sui player vengono riprodotti;
- telecamere e registrazione locale continuano a funzionare;
- i dispositivi mantengono indirizzi e risoluzione dei nomi necessari;
- il sistema torna operativo autonomamente al ripristino della connessione.
Se alcune funzioni dipendono necessariamente dal cloud, questa condizione deve essere dichiarata e deve essere valutata una connessione WAN secondaria. La presenza di un secondo collegamento, tuttavia, non basta: il router deve gestire correttamente il failover e i servizi devono essere provati anche sul percorso alternativo.
Assistenza remota e accesso all’impianto
La gestione remota deve consentire di distinguere almeno tre condizioni:
- intera sede non raggiungibile;
- infrastruttura di rete attiva ma singolo dispositivo offline;
- dispositivo online ma servizio applicativo non funzionante.
OvrC può fornire un punto di accesso comune ai siti basati sui dispositivi compatibili. Il dato “online” o “offline”, però, deve essere accompagnato da una struttura documentata: nome del dispositivo, posizione, porta dello switch, VLAN, indirizzo IP, versione firmware e funzione svolta.
Il riavvio remoto può ripristinare temporaneamente il servizio, ma non sostituisce la diagnosi. Se un apparato richiede riavvii periodici, occorre controllare alimentazione PoE, errori sulla porta, temperatura, conflitti IP, firmware e dipendenze esterne.
Anche gli aggiornamenti devono seguire una procedura:
- verifica delle note di rilascio;
- controllo delle compatibilità;
- backup della configurazione;
- aggiornamento in una finestra concordata;
- verifica dei servizi dopo il riavvio;
- registrazione della nuova versione.
L’accesso remoto dovrebbe inoltre utilizzare account individuali, autenticazione adeguata e connessioni protette. L’esposizione diretta delle interfacce di configurazione su Internet rende più difficile controllare gli accessi e aumenta la superficie di attacco.
Replicare la configurazione in più sedi
Una rete multisede diventa più semplice da gestire quando utilizza convenzioni comuni. Nomi, indirizzi e configurazioni non devono essere ricostruiti ogni volta.
È utile definire:
- schema IP ripetibile senza sovrapposizioni;
- numerazione coerente delle VLAN;
- nomi che identifichino sede, piano, locale e funzione;
- configurazioni standard per porte e SSID;
- regole firewall di base;
- versioni firmware approvate;
- procedure di backup e ripristino;
- elenco delle personalizzazioni della singola sede.
La combinazione Araknis e OvrC può supportare questa impostazione fornendo una vista comune sui diversi siti. Il beneficio operativo dipende però dalla coerenza con cui vengono applicati nomenclatura, configurazioni e criteri di notifica.
La standardizzazione non rende gli impianti identici. Permette di riconoscere più rapidamente ciò che è diverso e di ridurre gli errori durante manutenzione e ampliamento.
Scenario 2: digital signage con molti endpoint e dorsali in fibra
Un sistema di digital signage può comprendere decine di player, display, controller per ledwall, sorgenti con risoluzioni differenti e collegamenti distribuiti su più quadri. Quando entrano in gioco dorsali in fibra e contenuti sincronizzati, la rete deve essere progettata come infrastruttura di servizio, non come semplice collegamento tra player e Internet.
Dimensionare gli uplink sul traffico simultaneo
Il numero delle porte disponibili non indica la capacitàità effettiva del sistema. La verifica deve considerare quanti flussi possono attraversare contemporaneamente ogni uplink e in quale direzione.
La velocità della singola porta di accesso può essere sufficiente, mentre il collegamento tra due switch diventa il punto di congestione. Questo accade quando più player scaricano contenuti nello stesso momento, quando sono presenti flussi video live o quando la stessa dorsale trasporta anche videosorveglianza, utenti e servizi amministrativi.
Il dimensionamento dovrebbe considerare:
- traffico continuativo e picchi di aggiornamento;
- distribuzione simultanea dei contenuti;
- eventuali flussi AV over IP;
- comunicazioni di controllo e telemetria;
- servizi presenti sulla stessa dorsale;
- capacità effettiva degli uplink tra gli armadi;
- margine necessario per futuri ampliamenti.
Quando il video passa sulla rete
Se il video viene distribuito in tempo reale tramite encoder e decoder, occorre distinguere la rete utilizzata per aggiornare i player da quella che trasporta i segnali AV.
Nel primo caso i contenuti vengono normalmente trasferiti e memorizzati localmente prima della riproduzione. Nel secondo, encoder e decoder generano flussi continuativi che attraversano gli switch e possono richiedere gestione del multicast, PoE, specifiche capacità degli uplink e controllo centralizzato.
Adeo Group dispone di due proposte che possono essere valutate in funzione dell’architettura.
Binary MoIP
Binary MoIP utilizza la rete come matrice per distribuire segnali 4K HDR da più sorgenti verso più display. L’ecosistema comprende trasmettitori, ricevitori e controllo e può essere integrato con Control4 e con sistemi di terze parti. È una soluzione coerente quando il progetto richiede una distribuzione video scalabile inserita nell’ecosistema ADI e Control4, con funzioni come composizione di videowall e gestione centralizzata degli endpoint.
AVPro Edge MXnet
AVPro Edge MXnet comprende invece architetture 1G e 10G, controller, switch ed endpoint con funzioni differenziate. La gamma include, a seconda dei modelli, integrazione Dante, downmixing audio, KVM, USB, RS-232, multiview e sistemi basati su SDVoE per le applicazioni 10G.
La scelta non dovrebbe essere ridotta a “impianto piccolo” o “impianto grande”. Le variabili da confrontare sono:
- banda richiesta da ogni flusso;
- latenza ammessa;
- formati video e HDR da trasportare;
- piattaforma di controllo;
- necessità di estrazione o distribuzione audio;
- presenza di Dante;
- trasporto di USB, KVM, IR o RS-232;
- funzioni videowall o multiview;
- velocità degli switch e degli uplink;
- possibilità di ampliare il numero di sorgenti e destinazioni.
In entrambi i casi, utilizzare componenti predisposti dal costruttore riduce il numero delle configurazioni manuali, ma non elimina il dimensionamento della rete. Numero degli stream, budget PoE, capacità degli uplink e modalità di ripristino rimangono responsabilità del progetto.
Fibra e ridondanza non sono sinonimi
Una dorsale in fibra permette di coprire distanze maggiori e di aumentare la capacità dei collegamenti, ma non rende automaticamente ridondante l’impianto.
Per valutare la continuità di servizio occorre verificare:
- percorso fisico della fibra;
- presenza di una seconda tratta realmente indipendente;
- moduli ottici utilizzati alle due estremità;
- compatibilità tra fibra, lunghezza d’onda e transceiver;
- potenza ottica ricevuta;
- alimentazione degli switch;
- comportamento dei protocolli di riconvergenza.
Due fibre posate nello stesso cavidotto possono essere entrambe interrotte dallo stesso evento. Allo stesso modo, due uplink collegati allo stesso switch non proteggono dal guasto dello switch o dalla perdita della sua alimentazione.
L’aggregazione LACP può aumentare la capacità e mantenere il collegamento in caso di guasto di una singola porta, ma non costituisce da sola una ridondanza completa. La topologia deve essere verificata insieme a RSTP o MSTP per evitare loop e stabilire come la rete reagirà alla perdita di un link.
Nomenclatura e indirizzamento come strumenti di diagnosi
In un impianto con molti endpoint, un nome come “Player 12” offre poche informazioni. Una convenzione più utile dovrebbe indicare almeno area, posizione e funzione.
Lo stesso criterio deve essere riportato:
- nel nome del dispositivo;
- nella prenotazione DHCP o nell’indirizzo statico;
- nella descrizione della porta dello switch;
- nello schema dell’impianto;
- nella piattaforma di gestione;
- sull’etichetta fisica.
In questo modo, un allarme permette di passare rapidamente dal dispositivo logico alla sua posizione reale. Senza questa corrispondenza, anche un problema limitato a un singolo player può richiedere controlli su più quadri e punti di visualizzazione.
Sincronizzazione dei contenuti
La sincronizzazione dell’orologio tramite NTP è utile per pianificazioni, log e avvio coordinato dei contenuti, ma non garantisce da sola l’allineamento preciso dei fotogrammi tra più display.
Quando più player devono comporre un’unica immagine o riprodurre contenuti in sincronia, occorre utilizzare le funzioni specifiche previste dalla piattaforma. BrightSign, ad esempio, mette a disposizione comandi di link e sincronizzazione per coordinare più zone o player.
Prima del collaudo è necessario distinguere:
- semplice avvio alla stessa ora;
- sincronizzazione percepibile tra display separati;
- continuità tra pannelli adiacenti;
- sincronizzazione richiesta da una parete video;
- contenuti live rispetto a contenuti memorizzati localmente.
Il requisito deve essere definito prima di scegliere architettura, player e rete. Correggere in seguito una sincronizzazione insufficiente può richiedere la sostituzione della modalità di distribuzione, non una semplice modifica al cablaggio.
Distinguere il guasto dell’endpoint da quello della dorsale
Se un solo display non mostra il contenuto, la verifica dovrebbe iniziare localmente: player, uscita video, EDID, HDCP, alimentazione, porta dello switch e cablaggio.
Se più endpoint appartenenti alla stessa area diventano contemporaneamente irraggiungibili, il problema può trovarsi nello switch di zona, nell’uplink, nel modulo ottico o nell’alimentazione del quadro.
Se gli endpoint risultano online ma non ricevono nuovi contenuti, occorre controllare piattaforma di gestione, DNS, connettività WAN, credenziali e spazio di memoria.
Una diagnosi strutturata evita di trattare tutti i malfunzionamenti come problemi di rete e riduce gli interventi sulle parti dell’impianto che stanno funzionando correttamente.
Scenario 3: auditorium con Dante, controllo e telecamere
In un auditorium la rete può trasportare audio Dante, comandi di automazione, flussi delle telecamere, gestione dei display e connessioni temporanee utilizzate da regie esterne. Le applicazioni condividono l’infrastruttura, ma hanno requisiti differenti.
Il controllo scambia una quantità limitata di dati, ma deve mantenere continuità. L’audio richiede latenza prevedibile e sincronizzazione. Le telecamere possono generare flussi consistenti. I dispositivi degli utenti non devono interferire con i sistemi permanenti.
PTP e NTP svolgono funzioni differenti
NTP sincronizza l’orario dei dispositivi ed è utile per log, pianificazioni e correlazione degli eventi. PTP distribuisce invece un riferimento temporale più preciso utilizzato dai dispositivi audio per mantenere sincronizzati i campioni.
In una rete Dante viene eletto un clock leader e gli altri dispositivi si sincronizzano rispetto a quel riferimento. Una variazione del clock leader non costituisce necessariamente un guasto, ma deve essere controllata: elezioni frequenti, perdita della sincronizzazione o deviazioni crescenti possono indicare instabilità della rete o una configurazione non coerente.
Durante il collaudo è opportuno verificare:
- dispositivo eletto come clock leader;
- presenza di eventuali clock preferiti;
- stabilità della sincronizzazione;
- latenza impostata per i ricevitori;
- errori o latenze insufficienti segnalati dal controller;
- comportamento dopo lo spegnimento del clock principale.
QoS sulle reti condivise
In una rete dedicata e correttamente dimensionata, la congestione dovrebbe essere limitata. Quando Dante condivide gli switch con telecamere, controllo e altri servizi, la QoS diventa più importante.
Le indicazioni Audinate prevedono che il traffico di clock e quello audio ricevano priorità appropriate sulle reti condivise. La configurazione deve essere coerente su tutti gli switch attraversati: una marcatura riconosciuta soltanto su una parte del percorso non garantisce lo stesso trattamento da un’estremità all’altra. Audinate raccomanda QoS e IGMP per gestire rispettivamente priorità e multicast nelle reti miste.
La QoS non crea nuova banda. Se un uplink è sottodimensionato, la priorità può proteggere i pacchetti più sensibili, ma gli altri servizi continueranno a subire congestione. La prima misura rimane quindi il corretto dimensionamento dell’infrastruttura.
Multicast e IGMP
Dante utilizza il multicast per servizi di clock, discovery e per determinate distribuzioni audio. Anche i sistemi video over IP possono generare più flussi multicast simultanei.
IGMP snooping permette allo switch di inoltrare questi flussi soltanto verso le porte che hanno richiesto di riceverli. La sua efficacia dipende però dalla presenza e dal corretto posizionamento dell’IGMP querier. Una configurazione incompleta può produrre flooding oppure interruzioni che compaiono solo dopo un certo periodo di funzionamento.
Le raccomandazioni generali per il comportamento degli switch IGMP snooping sono riportate nell’RFC 4541. Nel progetto reale occorre comunque seguire i requisiti del sistema AV impiegato e verificare il comportamento degli switch scelti.
Non è sufficiente controllare che il flusso parta. Bisogna verificare:
- quali porte ricevono il multicast;
- cosa accade quando un ricevitore si collega o si scollega;
- presenza di un solo querier per il dominio previsto;
- riconvergenza dopo il riavvio dello switch;
- comportamento attraverso gli uplink;
- compatibilità con eventuali VLAN dedicate.
Separare senza bloccare il controllo
Una possibile architettura può prevedere VLAN distinte per:
- Dante o altri flussi audio;
- controllo e automazione;
- telecamere;
- gestione degli apparati;
- utenti e accesso ospiti;
- AV over IP video, quando il carico lo richiede.
Il sistema di controllo deve però poter raggiungere i dispositivi necessari. La matrice delle comunicazioni deve includere indirizzi, porte, protocolli e metodi di discovery.
Se un dispositivo viene controllato direttamente tramite indirizzo IP, può essere sufficiente una regola di routing. Se invece il processore o il software lo individua tramite broadcast o multicast locale, la separazione in VLAN può interromperne il rilevamento.
Prima di adottare un gateway mDNS generico occorre verificare quale protocollo utilizza il costruttore. Non tutti i sistemi di discovery sono basati su mDNS e non tutti supportano l’instradamento tra sottoreti.
Ridondanza Dante
Quando l’applicazione richiede continuità anche in caso di guasto della rete primaria, alcuni dispositivi Dante consentono di utilizzare reti Primary e Secondary.
Le due reti devono essere realmente separate. Collegare tra loro gli switch Primary e Secondary elimina l’isolamento e può generare comportamenti anomali. La documentazione Audinate mostra configurazioni nelle quali i dispositivi sono collegati a due infrastrutture fisiche distinte e specifica che le interfacce ridondanti devono operare alla stessa velocità. Configurazione delle interfacce Dante
Anche la ridondanza deve essere collaudata. È necessario interrompere in modo controllato il collegamento primario e verificare:
- continuità dell’audio;
- permanenza del controllo;
- segnalazione corretta del guasto;
- accessibilità dei dispositivi sulla rete secondaria;
- ritorno alla condizione normale dopo il ripristino.
La presenza del secondo cavo non dimostra che il percorso alternativo funzioni.
Test sotto carico
Un auditorium non dovrebbe essere collaudato attivando un servizio alla volta. Il test finale deve riprodurre la condizione più vicina all’utilizzo reale:
- tutti i canali audio necessari attivi;
- telecamere in trasmissione;
- scenari di controllo operativi;
- interfacce utente collegate;
- eventuali flussi video over IP;
- registrazione o streaming, se previsti;
- dispositivi temporanei collegati alle porte autorizzate.
Durante la prova devono essere osservati utilizzo degli uplink, errori sulle porte, perdita di pacchetti, latenza Dante, stabilità del clock, stato del multicast e tempi di risposta del controllo.
Una rete che funziona durante la configurazione può manifestare il proprio limite soltanto quando più servizi vengono utilizzati contemporaneamente.
Sequenza di avvio e ripristino
Dopo un’interruzione elettrica, i dispositivi non tornano necessariamente disponibili nello stesso momento. Router, switch, controller, endpoint audio e processori possono richiedere tempi diversi.
Il collaudo dovrebbe includere uno spegnimento completo e un riavvio controllato, verificando:
- disponibilità di router e servizi DHCP;
- avvio degli switch e alimentazione PoE;
- raggiungibilità dei controller;
- elezione del clock audio;
- ripristino delle sottoscrizioni e dei flussi;
- connessione delle interfacce utente;
- ritorno degli apparati video e delle telecamere;
- disponibilità della gestione remota.
Se alcuni dispositivi richiedono una sequenza precisa, questa deve essere gestita tramite alimentazione controllata o documentata per chi effettuerà la manutenzione.
Il collaudo della rete è un deliverable
La consegna non dovrebbe limitarsi alla verifica che tutti i dispositivi risultino online. Il collaudo deve dimostrare che l’infrastruttura sostiene i servizi previsti, reagisce correttamente ai guasti considerati e può essere diagnosticata.
La documentazione finale dovrebbe comprendere:
- schema fisico e logico della rete;
- mappa di switch, porte e uplink;
- VLAN, sottoreti e regole di comunicazione;
- indirizzi riservati e convenzioni di nomenclatura;
- budget PoE utilizzato e disponibile;
- configurazione degli SSID;
- posizione e funzione degli endpoint;
- versioni firmware;
- backup delle configurazioni;
- dipendenze da servizi cloud;
- procedure di riavvio e ripristino;
- risultati dei test sotto carico e delle prove di failover.
Questi dati riducono il tempo necessario per distinguere un guasto locale da un problema di infrastruttura e permettono di ampliare l’impianto senza ricostruirne ogni volta la logica.
Progettare la convivenza tra i servizi
In una rete integrata, il problema non è stabilire se audio, video, controllo, telecamere e utenti possano essere collegati allo stesso switch. Tecnicamente, spesso è possibile. Il progetto deve stabilire a quali condizioni possano convivere senza rendere imprevedibili prestazioni e manutenzione.
Negli hotel la priorità è separare i servizi, mantenere operative le funzioni locali anche in assenza della WAN e gestire più sedi secondo criteri comuni. In questo contesto, Araknis e OvrC collegano infrastruttura e assistenza remota all’interno dello stesso processo operativo.
Nel digital signage distribuito occorre controllare uplink, fibra, sincronizzazione e diagnosi degli endpoint. Quando la rete trasporta direttamente il video, Binary MoIP e AVPro Edge MXnet offrono architetture differenti da valutare in base a banda, formati, funzioni audio, sistema di controllo e segnali ausiliari.
Negli auditorium diventano centrali PTP, QoS, multicast, discovery e comportamento sotto carico.
Adeo Group affianca gli integratori nella selezione dei componenti, nella verifica delle compatibilità e nella definizione dell’architettura tra networking, controllo e distribuzione audio video.
L’obiettivo non è aggiungere apparati di rete alla distinta, ma consegnare un’infrastruttura documentata, verificabile e gestibile anche dopo l’avviamento dell’impianto.